Le RGPD (Règlement général sur la protection des données) est le texte européen qui encadre la collecte et l’utilisation des données personnelles. Applicable depuis le 25 mai 2018, il concerne toute entreprise qui traite des données de personnes situées dans l’Union européenne.
Sur un site internet, le RGPD intervient partout où des données sont collectées. Cela concerne les formulaires de contact, les comptes clients, la newsletter, les outils de mesure d’audience et les cookies publicitaires. Il impose d’informer clairement les personnes, de recueillir leur consentement quand il est nécessaire et de protéger les données. En cas de fuite, la CNIL doit être prévenue sous 72 heures dans la plupart des cas. En France, c’est elle qui contrôle et peut sanctionner.
Notions liées : Newsletter (emailing), Hébergement web, Sécurité WordPress, Sauvegarde de données.
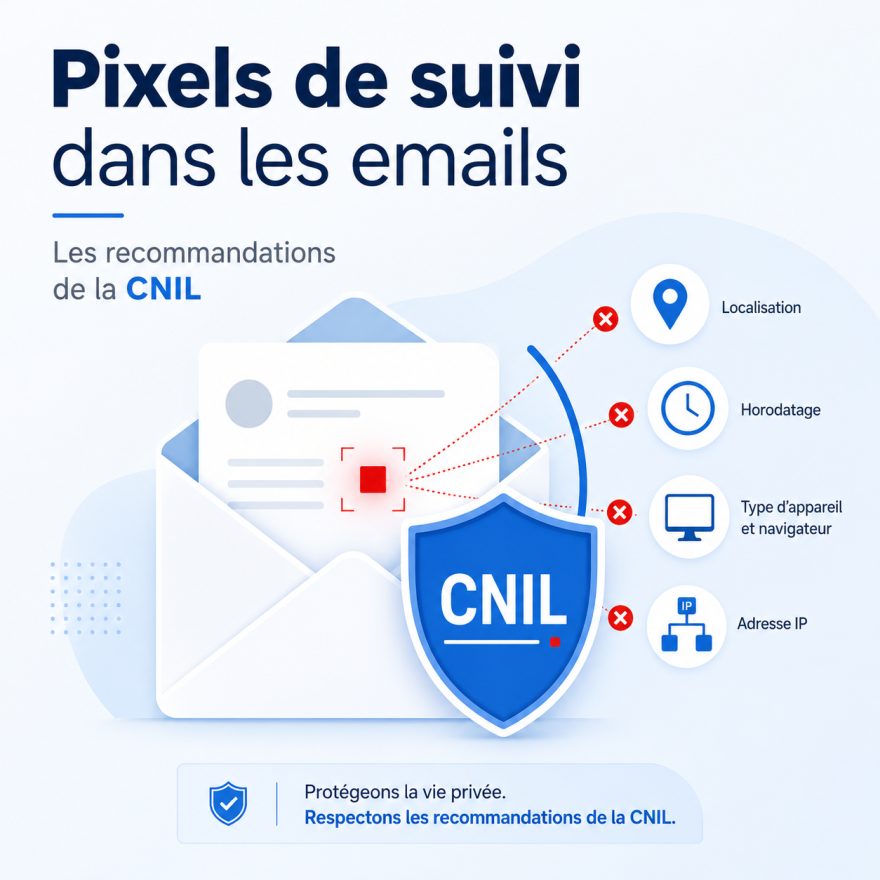
Faut-il un consentement pour un pixel de suivi dans un email ? Oui, dès que le pixel sert une finalité marketing (mesure d’ouverture, de clics, personnalisation, segmentation, profilage). Depuis la recommandation CNIL du 12 mars 2026 (délibération n° 2026-042), ces pixels sont des traceurs au sens de l’article 82 de la loi Informatique et Libertés, au même titre que […]