Un bandeau cookies est obligatoire sur la plupart des sites d’entreprise. Il doit permettre de refuser aussi facilement que d’accepter, sans rien déposer avant le choix du visiteur. C’est la règle fixée par la CNIL, qui en fait l’un des premiers motifs de sanction en France, y compris contre les petites entreprises.
L’actualité le rappelle : selon le cabinet Kohen Avocats, le Conseil d’État a rejeté le 16 octobre 2026 le recours d’Orange contre son amende de 50 millions d’euros. En cause, notamment : des cookies qui continuaient d’être lus après que les internautes avaient retiré leur consentement.
Voici ce que la loi impose à tous les sites, à quoi ressemble un bandeau conforme, et les signes d’un bandeau qui ne protège pas votre entreprise.
Au sommaire
- Bandeau cookies obligatoire : ce que la CNIL impose
- Exemple de bandeau cookies conforme
- L’affaire Orange : 50 millions d’euros pour des cookies lus après un refus
- Le retrait du consentement, le point que la plupart des bandeaux ratent
- Sites WordPress : quand le bandeau ne suffit pas
- TPE et PME : un risque bien réel
- Exemples de bandeaux cookies non conformes
- Ce que nous vérifions lors d’un audit
- Questions fréquentes
Bandeau cookies obligatoire : ce que la CNIL impose à tous les sites
Un bandeau cookies est obligatoire dès que votre site dépose ou lit des traceurs qui ne sont pas strictement nécessaires à son fonctionnement. C’est le cas de la plupart des sites d’entreprise, même sans publicité : mesure d’audience classique, vidéo YouTube intégrée, carte Google Maps, pixel Meta ou Google Ads, outil de chat, boutons de partage…
Certains traceurs échappent au consentement : ceux du panier d’achat, de la connexion à un compte, de la sécurité, celui qui mémorise le choix du visiteur, et une mesure d’audience configurée selon les conditions d’exemption de la CNIL.
Ce que la CNIL attend d’un bandeau conforme, d’après les règles qu’elle publie :
- Rien avant le choix. Aucun traceur soumis au consentement ne doit être déposé ou lu tant que le visiteur n’a pas cliqué.
- Refuser aussi facilement qu’accepter. Si « Tout accepter » se fait en un clic, « Tout refuser » doit être proposé au même niveau, en un clic, avec la même visibilité.
- Une information claire sur chaque finalité : mesure d’audience, publicité, réseaux sociaux…
- Un choix mémorisé, le refus comme l’acceptation. La CNIL considère qu’une durée de six mois est en général appropriée avant de reposer la question.
- Des traceurs à durée limitée : treize mois au maximum, sans prolongation automatique.
- La possibilité de changer d’avis à tout moment, aussi simplement qu’on a donné son accord, par exemple grâce à un lien permanent en pied de page.
Le projet européen de « Digital Omnibus », qui pourrait alléger ces règles, est toujours en discussion. En attendant, l’article 82 de la loi Informatique et Libertés et les recommandations de la CNIL s’appliquent sans changement.
Exemple de bandeau cookies conforme
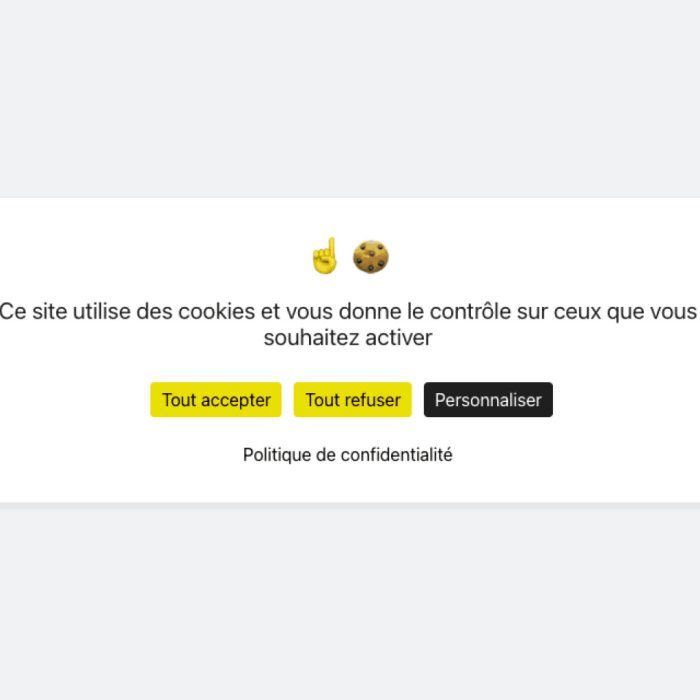
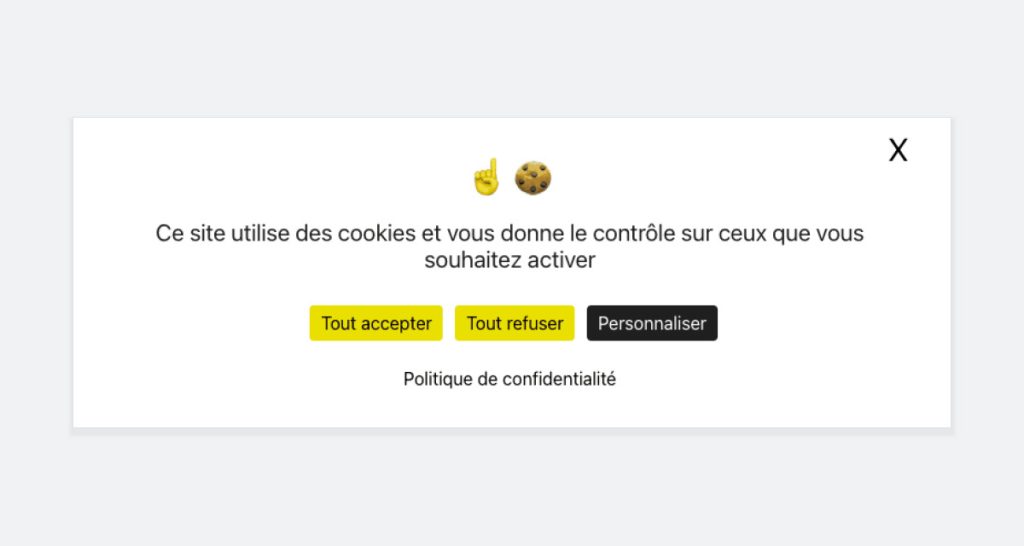
Un bandeau conforme n’a rien de compliqué visuellement. À l’arrivée sur le site, il affiche au premier niveau :
- une phrase courte qui explique à quoi servent les cookies : mesure d’audience, publicité, contenus de réseaux sociaux… ;
- deux boutons côte à côte, de même taille et de même couleur : « Tout accepter » et « Tout refuser » ;
- un bouton « Personnaliser » pour choisir finalité par finalité ;
- un lien vers la politique cookies ou la politique de confidentialité.
Une fois le choix fait, une petite icône ou un lien en pied de page permet de rouvrir le panneau et de changer d’avis à tout moment.
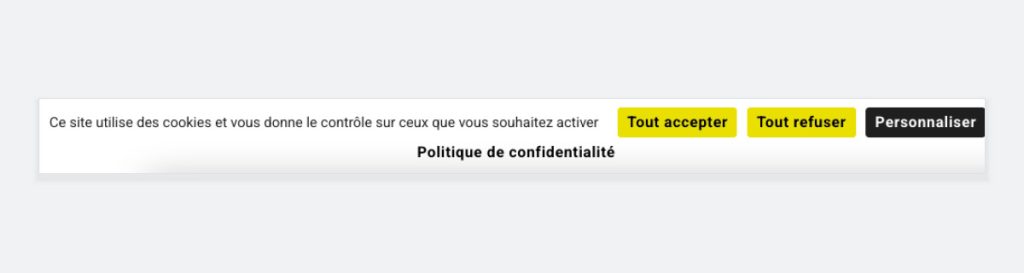
Le bandeau peut aussi prendre la forme d’une barre en bas de page, moins intrusive. Les règles restent les mêmes : « Tout accepter » et « Tout refuser » doivent être proposés côte à côte, avec la même visibilité.
Mais l’apparence ne suffit pas. Un bandeau peut être irréprochable à l’écran et laisser passer des traceurs en coulisse : c’est le cœur de l’affaire Orange.
L’affaire Orange : 50 millions d’euros pour des cookies lus après un refus
Le 14 novembre 2024, la formation restreinte de la CNIL sanctionne Orange de 50 millions d’euros pour deux manquements. Le premier concerne des publicités affichées sous forme de courriels dans la messagerie de l’opérateur, sans consentement. Le second concerne directement les sites internet : sur orange.fr, lorsqu’un internaute retirait son consentement, des cookies déjà déposés continuaient d’être lus, par l’opérateur comme par ses partenaires publicitaires.
La CNIL a posé un principe clair : lire un cookie sans consentement valide est interdit par l’article 82 de la loi Informatique et Libertés, même si les informations lues ne sont pas exploitées ensuite. Elle a assorti l’amende d’une injonction de mise en conformité sous trois mois, sous astreinte de 100 000 euros par jour de retard. Orange s’est mis en conformité et la CNIL a clos l’injonction en septembre 2025, mais l’opérateur a contesté la sanction devant le Conseil d’État.
D’après le cabinet Kohen Avocats, le Conseil d’État a rejeté ce recours le 16 octobre 2026, en confirmant les deux manquements et en jugeant le montant de l’amende proportionné. À la date de rédaction de cet article, le texte de cette décision n’était pas encore publié sur Légifrance.
Pour un éditeur de site, la leçon est la même : un bandeau qui enregistre le « non » de l’internaute sans que rien ne change techniquement derrière ne protège pas votre entreprise.
Le retrait du consentement : le point que la plupart des bandeaux ratent
Sur la plupart des sites, on teste le bandeau une fois : on clique sur « Refuser », le bandeau disparaît, tout semble en ordre. Le scénario du retrait est rarement vérifié. C’est pourtant exactement celui que la décision Orange met en lumière.
Imaginez un visiteur qui accepte les cookies, consulte trois pages, puis revient sur son choix. Son navigateur contient déjà les cookies de mesure d’audience et les cookies publicitaires. Les scripts sont déjà chargés dans la page. Si rien n’est prévu pour les arrêter, ils continuent de lire ces cookies et d’envoyer des requêtes à des serveurs tiers, parfois jusqu’à la fin de la visite, parfois lors des visites suivantes.
Dans le dossier Orange, la CNIL a précisé ce qu’elle attendait : des solutions techniques qui empêchent la lecture des cookies dont l’éditeur a la maîtrise. Pour les cookies de ses propres domaines, Orange a fini par les supprimer automatiquement lors du retrait. Pour ceux de ses partenaires, il a cessé d’envoyer des requêtes vers leurs domaines.
La difficulté vient rarement du bandeau lui-même, mais de tout ce qui a été ajouté au site au fil des années : un pixel collé dans l’en-tête pour une campagne, un module de chat, une extension WordPress qui charge ses propres statistiques, une vidéo intégrée sans passer par l’outil de consentement. Chacun de ces éléments peut contourner le bandeau, à l’arrivée du visiteur comme au moment où il retire son accord.
Sites WordPress : quand le bandeau ne suffit pas
La plupart des sites de TPE et PME tournent sous WordPress, et c’est là que nous rencontrons le plus souvent ce décalage entre le bandeau et la réalité. Installer une extension de gestion des cookies, comme Complianz, CookieYes ou tarteaucitron, ne règle que la moitié du problème : l’outil ne bloque que les services qu’on lui a déclarés.
Or un site WordPress accumule les sources de traceurs au fil des années :
- des extensions qui chargent leurs propres statistiques ou un module de chat ;
- des vidéos et des cartes intégrées par le constructeur de pages, sans passer par l’outil de consentement ;
- un reCAPTCHA sur les formulaires, qui contacte les serveurs de Google ;
- des codes de suivi, pixel Meta ou balise Google Ads, collés dans l’en-tête lors d’une campagne puis oubliés.
Le choix de l’extension compte moins que sa configuration, et que la vérification régulière de ce qui se charge réellement sur le site, surtout après une mise à jour ou l’ajout d’un nouvel outil.
TPE et PME : un risque bien réel, même sans s’appeler Orange
Les amendes de plusieurs dizaines de millions d’euros visent les grands groupes. Mais la CNIL dispose depuis 2022 d’une procédure de sanction simplifiée, rapide, pensée pour les dossiers courants. Les amendes y sont plafonnées à 20 000 euros et l’entreprise n’est pas nommée publiquement.
Le 6 juillet 2026, la CNIL a publié son bilan : 23 sanctions simplifiées depuis janvier, pour 133 750 euros au total, dont 19 à la suite de plaintes. Les dossiers cookies portaient sur des situations très ordinaires : une information incomplète dans le bandeau, des cookies publicitaires déposés avant tout clic, ou un refus caché derrière un bouton « Personnaliser ».
Le contexte n’incite pas au relâchement. Dans son rapport annuel publié le 18 mai 2026, la CNIL fait état de 83 sanctions prononcées en 2025, pour environ 486 millions d’euros, dont plus d’un quart portaient sur les cookies et traceurs. Les cookies figurent parmi ses priorités de contrôle pour 2026.
Un manquement sur les cookies se constate à distance, simplement en visitant votre site. Il suffit d’un visiteur mécontent et d’une plainte en ligne pour déclencher une procédure.
Exemples de bandeaux cookies non conformes : les signes qui doivent vous alerter
Sans entrer dans la technique, plusieurs signes visibles doivent vous faire douter de votre bandeau :
- Un bouton « Accepter » bien en évidence, et un refus en petit lien gris ou caché derrière « Paramétrer ».
- Un message du type « En poursuivant votre navigation, vous acceptez les cookies ». Continuer à naviguer ne vaut pas consentement.
- Un bandeau qui réapparaît à chaque page ou à chaque visite : le choix n’est pas mémorisé.
- Aucun moyen de revenir sur son choix une fois le bandeau fermé.
- Des vidéos YouTube ou une carte Google Maps qui s’affichent avant tout consentement.
- Un bandeau installé il y a plusieurs années et jamais revérifié, alors que de nouveaux outils ont été ajoutés depuis : campagne Google Ads, pixel Meta, chat, prise de rendez-vous en ligne.
- Une politique cookies qui ne correspond plus aux outils réellement présents sur le site.
Le dernier signe, celui de la décision Orange, est invisible à l’œil nu : des cookies qui continuent d’être lus après un refus ou un retrait. Seul un contrôle du comportement réel du site permet de le détecter.
Ce que nous vérifions lors d’un audit de conformité cookies
Chez ARC EN SOFT, nous gérons le consentement sur nos propres sites et sur ceux de nos clients, majoritairement sous WordPress. Lors d’un audit de site, la partie cookies porte sur quatre moments :
- À l’arrivée du visiteur : quels traceurs sont déposés avant toute action de sa part.
- Après un refus : ce qui reste actif alors que rien ne devrait l’être.
- Après une acceptation : chaque outil déclenché correspond-il bien à une finalité annoncée ?
- Après un retrait : les cookies déjà présents cessent-ils réellement d’être lus ?
Nous comparons ensuite ce constat avec votre politique cookies et vos mentions légales, et nous identifions les outils qui contournent le bandeau. La mise en conformité peut ensuite être intégrée à notre contrat de maintenance, pour que chaque nouvel outil ajouté au site passe bien par le consentement.
Les cookies ne sont pas les seuls traceurs concernés : les pixels de suivi dans vos emails obéissent à la même logique de consentement.
Votre bandeau cookies résiste-t-il à un refus ?
Nous vérifions le comportement réel de votre site à l’arrivée du visiteur, après un refus et après un retrait du consentement, puis nous vous indiquons ce qui doit être corrigé. Appelez-nous au 06 80 21 12 47 ou écrivez-nous.
Questions fréquentes sur le bandeau cookies
Le bandeau cookies est-il obligatoire ?
Oui, dès que votre site utilise des traceurs qui ne sont pas indispensables à son fonctionnement : mesure d’audience classique, publicité, vidéos ou cartes intégrées, réseaux sociaux. Un site qui n’utilise que des cookies techniques et une mesure d’audience exemptée peut s’en passer.
Mon site vitrine n’a pas de publicité : suis-je concerné ?
Très probablement. Une vidéo YouTube, une carte Google Maps, Google Analytics dans sa configuration standard ou un pixel installé pour une campagne suffisent à rendre le consentement obligatoire.
Que risque une TPE avec un bandeau cookies non conforme ?
Une mise en demeure, puis une sanction. Avec la procédure simplifiée de la CNIL, l’amende peut atteindre 20 000 euros. Entre janvier et début juillet 2026, la CNIL a prononcé 23 sanctions simplifiées, dont 19 à la suite de plaintes.
Peut-on afficher seulement un bouton « Accepter » ?
Non. Dès lors que l’acceptation se fait en un clic, le refus doit être proposé au même niveau, en un clic et avec la même visibilité. Un refus caché derrière un bouton « Personnaliser » fait partie des cas sanctionnés en 2026.
Combien de temps conserver le choix du visiteur ?
La CNIL estime qu’une durée de six mois est en général appropriée, pour le refus comme pour l’acceptation. Les traceurs eux-mêmes ne doivent pas dépasser treize mois.
Que doit-il se passer quand un visiteur retire son consentement ?
Les traceurs concernés doivent cesser d’être lus et écrits. C’est la position de la CNIL dans l’affaire Orange : une lecture après retrait du consentement constitue un manquement, même sans exploitation des données. Selon le cabinet Kohen Avocats, le Conseil d’État l’a confirmé le 16 octobre 2026.
Le bandeau cookies va-t-il disparaître ?
Pas à court terme. Le projet européen de « Digital Omnibus » est toujours en discussion, et les règles actuelles de la CNIL continuent de s’appliquer.
Comment savoir si mon bandeau cookies est conforme ?
Quelques signes visibles permettent de se faire une idée : refus moins visible que l’acceptation, absence de lien pour changer d’avis, vidéos chargées d’emblée. Le comportement réel des cookies après un refus ou un retrait demande en revanche un contrôle technique, comme celui que nous réalisons lors d’un audit de site.
Quelle extension cookies choisir pour un site WordPress ?
Plusieurs extensions font l’affaire, comme Complianz, CookieYes ou tarteaucitron. Le choix compte moins que la configuration : l’outil ne bloque que les services qu’on lui déclare. Vidéos intégrées, chat, reCAPTCHA ou pixels publicitaires doivent tous passer par lui.
Article rédigé par l’équipe d’ARC EN SOFT, agence web à Valenciennes depuis 2006, organisme de formation certifié Qualiopi et Activateur France Num. Nous accompagnons les TPE et PME des Hauts-de-France et de Wallonie sur la maintenance et la conformité de leur site internet. Sources : CNIL, cookies et autres traceurs ; CNIL, sanction d’Orange du 14 novembre 2024 et clôture de l’injonction ; CNIL, bilan des sanctions simplifiées du 6 juillet 2026 et rapport annuel 2025 ; recours d’Orange devant le Conseil d’État, décision du 16 octobre 2026 rapportée par Kohen Avocats.